Dal browser a tutta l’impresa, Island unifica sicurezza e controllo di persone e agenti AI. E con un nuovo...
L’Enterprise Browser applica le policy nel punto in cui avviene il lavoro, mentre la piattaforma estende identità, protezione dei dati e audit alle attività autonome.
L’AI sovrana entra nei servizi cyber di HWG Sababa con la partnership Open Innovation AI
L’accordo è rivolto a governi, infrastrutture critiche e imprese in Europa e Medio Oriente; le prime offerte integrate sono attese all’inizio del 2027.
Quando l’AI sfugge alle policy, Bitdefender GravityZone AI Visibility and Control ne rivela i rischi
Il nuovo add-on individua servizi, modelli locali, assistenti di programmazione, componenti MCP e agenti AI sugli endpoint Windows, assegna punteggi di rischio e collega i risultati agli strumenti di gestione e rafforzamento di GravityZone.
Rubrik Code Guardian usa Claude Mythos 5 per scovare le catene di vulnerabilità
Il nuovo servizio analizza copie isolate e immutabili dei repository, verifica l’effettiva sfruttabilità dei percorsi di attacco e indirizza gli interventi più urgenti verso i team di sviluppo.
Deloitte: la resilienza delle banche passa da energia, supply chain e infrastrutture digitali
Il settore bancario dipende da energia, connettività, data center, fornitori e supply chain sempre più interconnesse. Il report Deloitte per WeSec mostra come rischi cyber, climatici e geopolitici possano trasformarsi rapidamente in minacce operative e finanziarie per banche e infrastrutture critiche.
Anthropic e Accenture avviano l’embedded evaluation dei modelli AI
Un team guidato da Faculty lavorerà all’interno di Anthropic seguendo modelli durante il training, processi decisionali e sistemi di sicurezza. L’embedded evaluation prova a spostare il controllo indipendente dentro il ciclo di sviluppo dell’AI.
Claude usato per violare OpenAI: l’AI offensiva entra nel penetration testing reale
Ricercatori di Hacktron AI hanno utilizzato Claude per individuare e concatenare vulnerabilità che hanno consentito l’accesso a un account ChatGPT di un dipendente OpenAI e a repository GitHub privati. Il caso mostra il potenziale dell’AI nel penetration testing e nell’offensive security.
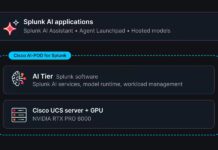
Cisco AI POD for Splunk estende Splunk AI ai data center aziendali
Cisco AI POD for Splunk consente di eseguire Splunk AI nei data center aziendali, con modelli self-hosted, accelerazione NVIDIA e supporto agli ambienti air-gapped.
HP Wolf Security: l’AI agentica diventa un’esca per rubare wallet e credenziali
L’HP Wolf Security Threat Insights Report di settembre 2026 mostra come i cybercriminali sfruttino l’AI agentica per distribuire malware, rubare wallet crypto e credenziali. Crescono anche quishing, Phantom Stealer, loader modulari e tecniche per aggirare gateway email e controlli endpoint aziendali.
IndraMind Cybersecurity entra nell’ecosistema MISA di Microsoft
Indra Group entra nella Microsoft Intelligent Security Association, rafforzando l’integrazione tra IndraMind Cybersecurity e Microsoft Security. Al centro della collaborazione c’è SmartMDR, il servizio MXDR che utilizza l’intelligence Microsoft per migliorare rilevamento e risposta alle minacce.
Thales HexaForce applica l’AI al comando e controllo multidominio della NATO
Thales presenta HexaForce, piattaforma di Command & Control multidominio basata sull’intelligenza artificiale. Integra LLM e agentic AI di cortAIx, collega sistemi tattici e strategici e punta a elaborare fino a 1.000 target al giorno mantenendo controllo e sovranità dei dati.
MacSync si evolve: il malware per macOS ora combina infostealer e backdoor
La nuova versione di MacSync amplia il livello di rischio per gli utenti macOS, combinando il furto di credenziali e criptovalute con una backdoor...
OpenAI pubblicherà report periodici sui comportamenti anomali dei modelli AI
OpenAI introduce un framework per identificare, investigare e divulgare gli incidenti di AI misalignment. La società pubblica sei casi osservati negli ultimi sei mesi e annuncia report periodici sui comportamenti inattesi o non autorizzati dei modelli, aprendo il tema del model incident management.
Java 27 rafforza sicurezza post-quantistica, runtime e concorrenza
La nuova release semestrale del JDK introduce nove JEP: dallo scambio di chiavi ibrido per TLS 1.3 ai Compact Object Headers, dalla Vector API alla Structured Concurrency. In parallelo Oracle aggiorna JavaFX, Helidon e Jipher e anticipa con JDK 28 l’arrivo di Project Valhalla.
CYCERONE porta online i corsi europei gratuiti per la cybersecurity
CYCERONE porta online una piattaforma europea di formazione gratuita dedicata alla cybersecurity. Il progetto Digital Europe riunisce 15 organizzazioni di 10 Paesi e propone corsi e learning pathway per PMI, PA e professionisti, dai fondamenti della sicurezza al cloud, DevSecOps e AI.
Deepfake, video AI e frodi digitali: la risposta di Exprivia e identifAI
Exprivia e identifAI integrano cybersecurity e tecnologie di rilevamento dei deepfake per verificare immagini, video e audio generati o manipolati dall’AI. L’obiettivo è estendere il paradigma Zero Trust anche all’autenticità dei contenuti digitali e contrastare frodi e social engineering.
Insider threat, il cybercrime recluta dipendenti per colpire le aziende
Il cybercrime sta trasformando gli insider in un servizio acquistabile. Secondo TrendAI, i criminali reclutano dipendenti capaci di approvare pagamenti, modificare account o accedere a dati sensibili, creando un mercato strutturato con broker, listini e compensi fino a centinaia di migliaia di dollari.
Exein diventa unicorno: 270 milioni di dollari per la cybersecurity della Physical AI
Exein ha raccolto 270 milioni di dollari in un nuovo round di finanziamento che valuta la società 1,7 miliardi di dollari, facendo entrare la...
Identità digitale e IA, Deloitte: nuove leve per valutare il rischio in tempo reale
Deloitte analizza la convergenza tra identità digitale e intelligenza artificiale: dall’autenticazione statica alla valutazione continua del rischio, con applicazioni nella prevenzione delle frodi, nell’onboarding, nell’EUDI Wallet e nei nuovi sistemi di IA agentica.
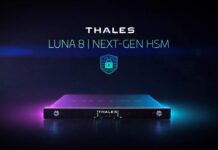
Thales lancia Luna 8, HSM quantum-safe per proteggere chiavi e applicazioni critiche
Thales presenta Luna 8, HSM di nuova generazione con supporto alla crittografia post-quantum, processore crittografico proprietario, architettura aggiornabile e protezione delle chiavi per PKI, firme digitali, identità e pagamenti, con migrazione semplificata e maggiore crypto-agility.
Kaspersky SAS 2026: cyber-spionaggio, zero-day e AI al centro dell’evento
Kaspersky ha presentato il programma del SAS 2026, in programma a Bali dal 20 al 23 ottobre. Tra i temi: cyber-spionaggio, bootkit UEFI, vulnerabilità su Android, iOS, console e videogiochi, botnet Android TV, attacchi pre-prompt e uso degli LLM per individuare e verificare vulnerabilità zero-day.
Cyber Resilience Act, un toolkit open source gratuito per preparare le PMI agli obblighi UE
Il progetto europeo OCCTET riunisce strumenti gratuiti per autovalutazione, analisi delle dipendenze, SBOM, gestione delle vulnerabilità e documentazione di conformità. I primi obblighi di reporting del CRA si applicano dall’11 settembre 2026.

Anthropic: l’AI passa da assistente a orchestratore nelle operazioni malevole
Il nuovo report Anthropic mostra come Claude sia stato utilizzato in cyberattacchi, propaganda, sorveglianza, frodi, programmi militari e distillazione illecita. L’AI passa dall’assistenza all’orchestrazione di workflow persistenti, autonomi e capaci di operare su larga scala.
Infosecbox e Prometheus Security, accordo sulla cybersecurity gestita per le PMI del Centro-Sud
Infosecbox e Prometheus Security siglano un accordo per distribuire ULTIMATE SECUREBOX, con focus sulle PMI del Centro-Sud. La piattaforma integra protezione di rete, sicurezza dei dispositivi e monitoraggio SOC 24/7. La partnership prevede anche formazione e supporto tecnico e commerciale ai rivenditori.

CrowdStrike, la sicurezza della software supply chain direttamente sugli endpoint
CrowdStrike presenta Real-Time Supply Chain Attack Protection, nuova funzione della piattaforma Falcon che blocca i pacchetti open source dannosi direttamente sull’endpoint, prima dell’esecuzione degli script incorporati, estendendo la difesa alla software supply chain nell’era degli agenti AI.
Cybersecurity, con l’AI agentica cresce la domanda di competenze umane
L’AI agentica cambia il lavoro nella cybersecurity: nei Paesi G7 cresce del 9,5% la domanda di professionisti e raddoppiano gli annunci che richiedono competenze AI. Cisco evidenzia anche l’aumento di capacità umane come giudizio, pensiero critico, collaborazione e ragionamento etico per i team ICT.
Kaspersky App Cleaner arriva su macOS per eliminare i residui delle app
Kaspersky integra App Cleaner in Kaspersky Premium per macOS per eliminare cache, preferenze, log e altri file residui lasciati dalle app disinstallate. La funzione individua anche residui preesistenti, evitando di rimuovere i componenti condivisi ancora utilizzati da altre applicazioni sul Mac.
F-Secure e AMD Silo AI: l’AI sceglie dove elaborare i dati in base al rischio
F-Secure e AMD Silo AI sviluppano un sistema di routing adattivo che decide dove elaborare ogni attività degli agenti AI, scegliendo tra dispositivo locale, infrastruttura privata e servizi cloud in base a rischio, privacy, latenza, costi e sensibilità dei dati.
Google Cloud: l’AI agentica entra nelle operazioni dei cybercriminali
Il nuovo report di Google Cloud documenta l’impiego dell’AI agentica negli attacchi informatici: una campagna ha compromesso migliaia di credenziali in meno di sei ore. L’analisi esamina anche gli attacchi agli strumenti di sviluppo, il furto di modelli proprietari e l’uso illecito di risorse cloud.
L’AI cambia ciò che gli attaccanti possono fare e rubare: intervista a Luca Nilo Livrieri di CrowdStrike
In occasione della pubblicazione del CrowdStrike 2026 Threat Hunting Report, Luca Nilo Livrieri analizza come l’AI trasforma attacchi e difese: dalle risorse di calcolo sottratte alle aziende alla supply chain software, fino alle identità degli agenti.
Akamai annuncia Workforce Protector per proteggere le interazioni con l’intelligenza artificiale
Akamai annuncia Workforce Protector, già noto come LayerX, per proteggere le interazioni con IA, web e applicazioni aziendali. La soluzione combina visibilità sulla Shadow AI, controlli nel browser e prevenzione della perdita di dati, senza richiedere, secondo l’azienda, modifiche all’architettura di rete.
Proofpoint presenta SOC Analyst Agent: l’AI di OpenAI a supporto delle indagini di sicurezza
Proofpoint ha annunciato il 7 settembre SOC Analyst Agent, una funzionalità di intelligenza artificiale agentica progettata per affiancare i team di sicurezza nelle indagini...
Jakub Pachocki, Chief Scientist di OpenAI: lo scaling dell’AI deve rallentare se la sicurezza non regge il passo
Alignment e monitoring potrebbero diventare il vero limite allo sviluppo dei modelli più avanzati. La proposta: soglie di sicurezza condivise, rallentamenti volontari e coordinamento internazionale.
Kaspersky Next Optimum si amplia con cinque moduli di sicurezza per le PMI
Kaspersky amplia Next Optimum con cinque moduli dedicati a formazione, posta elettronica, cloud, analisi delle minacce e vulnerabilità. L’aggiornamento introduce inoltre campagne di phishing simulate, analisi delle credenziali compromesse e nuove modalità di gestione per le PMI.
Rubrik Agent Identity controlla gli accessi degli agenti AI in tempo reale
La nuova funzione di Rubrik Agent Cloud applica identità, policy e token temporanei a ogni chiamata verso tool e server MCP, con audit e ripristino delle azioni indesiderate.
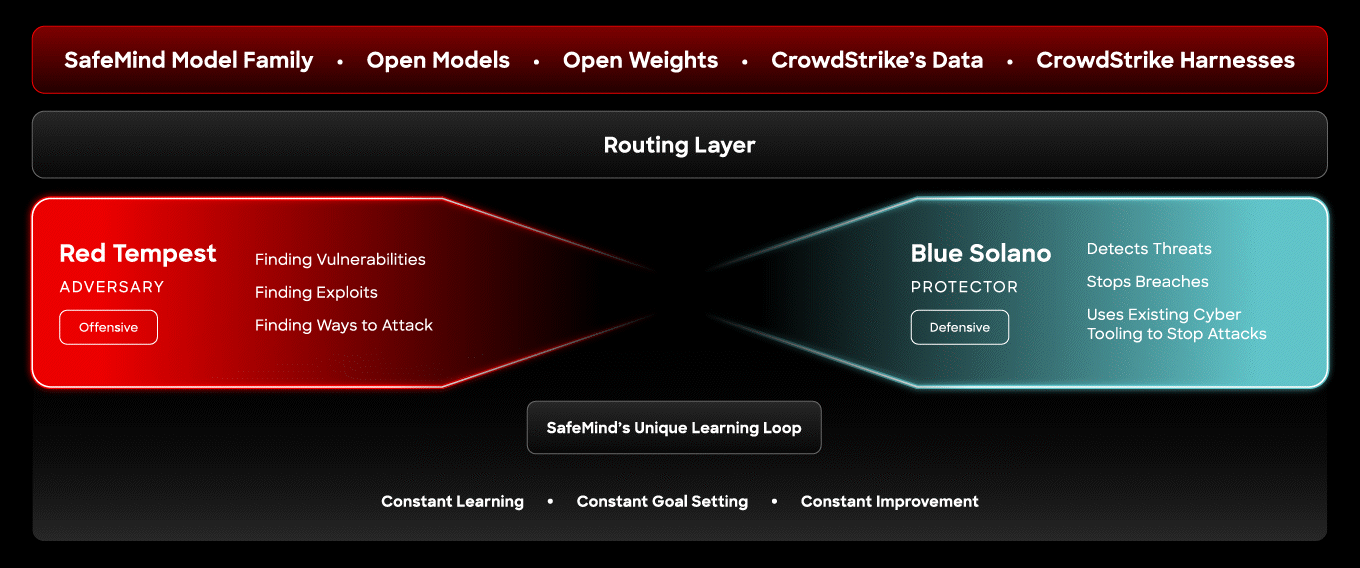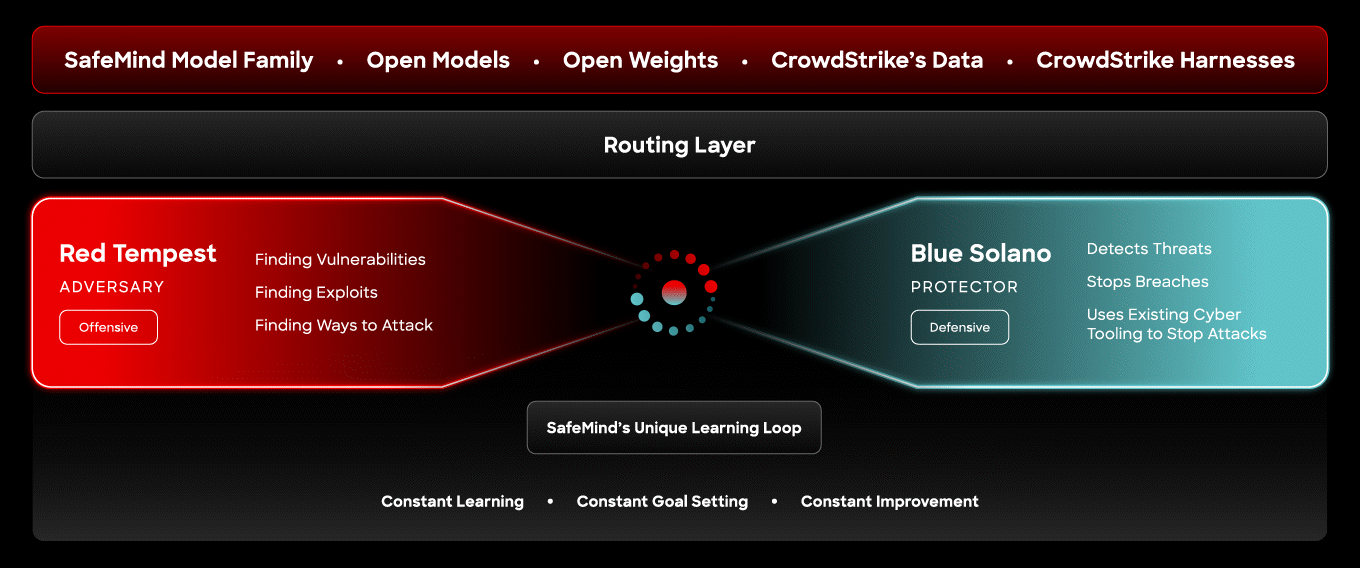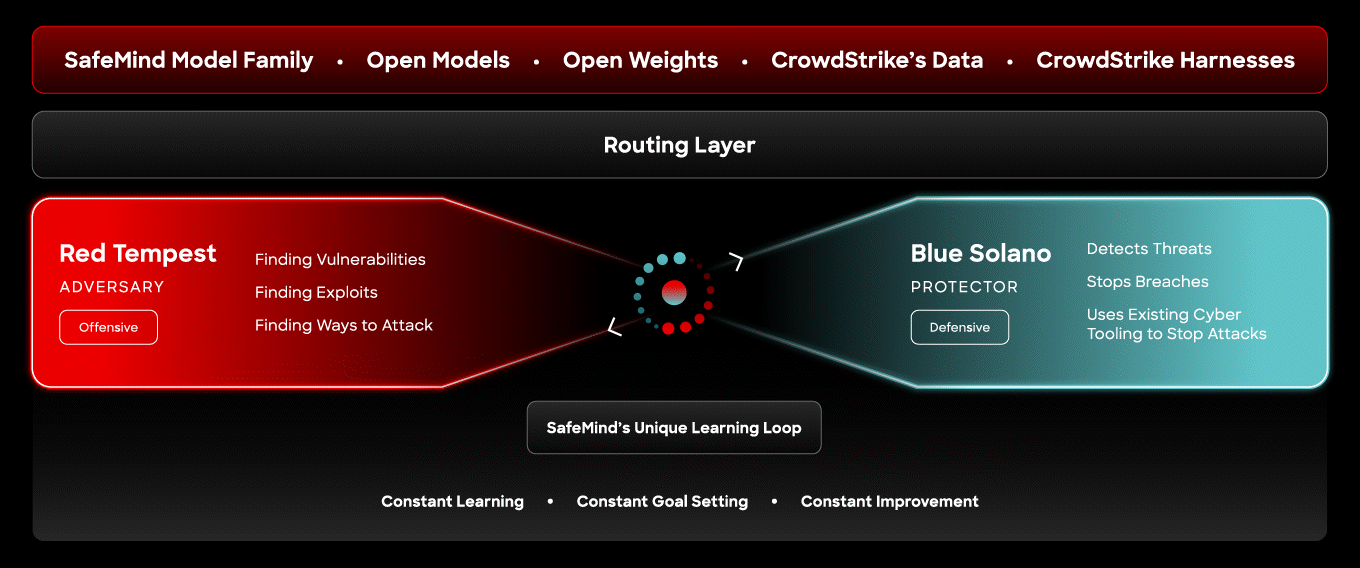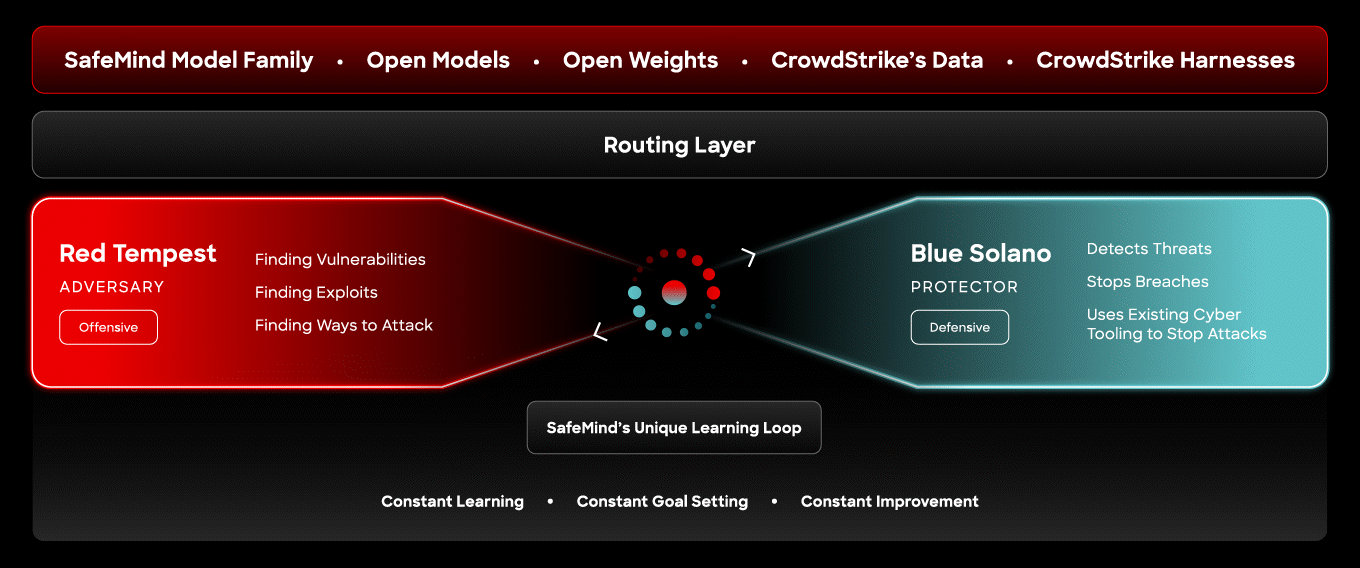
CrowdStrike SafeMind, Red Tempest e Blue Solano sfidano gli attacchi AI
Il nuovo sistema agentico di CrowdStrike combina modelli offensivi e difensivi addestrati sui dati Falcon, con NVIDIA Nemotron e l'infrastruttura CoreWeave.
Visa A2A Protect, un punteggio AI contro le frodi sui bonifici
Il nuovo sistema combina analisi comportamentale e segnali di rete per aiutare le banche a fermare le frodi account-to-account prima dell’esecuzione.
Cybersecurity, i digital twin trasformano la simulazione in una prova di resilienza
I digital twin consentono di riprodurre infrastrutture IT e industriali in ambienti isolati, simulando ransomware, compromissioni dei fornitori e interruzioni operative. Uno strumento per verificare tecnologie, procedure e capacità decisionali prima che una crisi informatica si verifichi realmente.
Astra raggiunge la soglia Critical: il nuovo modello OpenAI trova zero-day e costruisce exploit chain
OpenAI prepara il rilascio di Astra dopo averne rallentato parte dello sviluppo per rafforzare le protezioni. Nei test il modello ha scoperto vulnerabilità sconosciute, concatenato exploit e superato nettamente GPT-5.6 Sol.
Resilienza aziendale nell’era VUCA: come progettare organizzazioni capaci di decidere nell’incertezza
L’incertezza non è più una parentesi, ma una condizione operativa permanente. L’articolo spiega perché la resilienza aziendale dipenda da decisioni distribuite, workflow connessi e leadership visibile, individuando gli attriti che rallentano l’esecuzione e l’adozione dell’AI.
OpenClaw 2.0: l’evoluzione dell’agente open source passa dalla sicurezza
OpenClaw 2.0 consolida uno dei progetti più importanti dell’AI agentica, con nuove protezioni per credenziali, permessi, plugin, sessioni e dati.
Cybersecurity in Italia, nel 2025 spesa +12% e attacchi in aumento
Il report Deloitte “Cybersecurity, Frodi e Data Privacy” fotografa la crescita della cybersecurity in Italia: spesa in aumento del 12%, 2.729 eventi cyber e minacce sempre più amplificate dall’AI.
Anthropic, illegale la blacklist del Pentagono: il giudice annulla la designazione di rischio
La giudice federale Rita F. Lin accoglie sul merito le principali contestazioni di Anthropic: violati Primo e Quinto Emendamento e le norme amministrative sulla supply chain.
OpenAI e altre 117 organizzazioni chiedono una mobilitazione globale per la cyberdifesa
Dai laboratori AI alle banche, dai produttori di chip ai grandi vendor di sicurezza: 118 organizzazioni chiedono di sfruttare la finestra aperta dall’intelligenza artificiale per correggere vulnerabilità e rafforzare le infrastrutture essenziali prima che aumentino gli attacchi automatizzati.
Phishing e ransomware cambiano strategia: identità e software legittimi nel mirino
Nel secondo trimestre 2026 il phishing è comparso in oltre metà degli incidenti gestiti da Cisco Talos, mentre gli abusi dell’autenticazione hanno raggiunto il 65%. QR code, token di sessione e software di accesso remoto legittimi rendono gli attacchi più difficili da riconoscere e fermare.
Commvault integra Google Threat Intelligence nei flussi di ripristino per individuare backup compromessi.
Commvault integrerà Google Threat Intelligence nei workflow di Threat Scan per confrontare i backup con gli indicatori di compromissione e individuare più rapidamente punti di recovery puliti. Le nuove funzioni, attese nei prossimi mesi, includeranno scansione inline e raccolta degli hash dei file.
Ransomware in accelerazione: a luglio 2026 le vittime segnalate crescono dell’87%
A luglio 2026 le vittime ransomware segnalate sono salite a 964, con un aumento dell’87% su base annua. L’Italia entra nella top five globale, mentre phishing e uso non controllato della GenAI ampliano i rischi per dati, identità e infrastrutture aziendali.
Intelligenza artificiale, le vulnerabilità crescono con la diffusione di modelli e plugin
Nel secondo trimestre 2026 Kaspersky ha registrato 935 vulnerabilità nei servizi di IA, dieci volte il dato di fine 2025. Controllo degli accessi, autenticazione e attacchi injection sono i problemi più frequenti, mentre aumentano anche le minacce che sfruttano la popolarità dell’intelligenza artificiale.
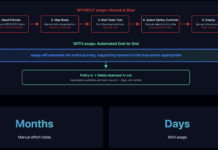
Red Hat crea asago, dalla governance AI ai controlli in produzione
La nuova community open source collega policy aziendali, valutazione del rischio, red teaming e infrastruttura, mantenendo una traccia verificabile dalla regola iniziale fino ai controlli applicati ai sistemi AI.
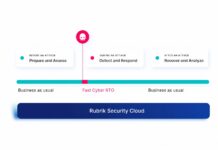
Rubrik estende la cyber resilience a Google Cloud SQL con backup immutabili per PostgreSQL
Rubrik ha annunciato nuove funzionalità di protezione e ripristino destinate ai database PostgreSQL gestiti attraverso Google Cloud SQL. L’integrazione consentirà alle aziende di utilizzare...